SafePal alerte sur de fausses lettres envoyées à ses clients
Gabriel Montaut · 13 nov. 2026 · 3 min
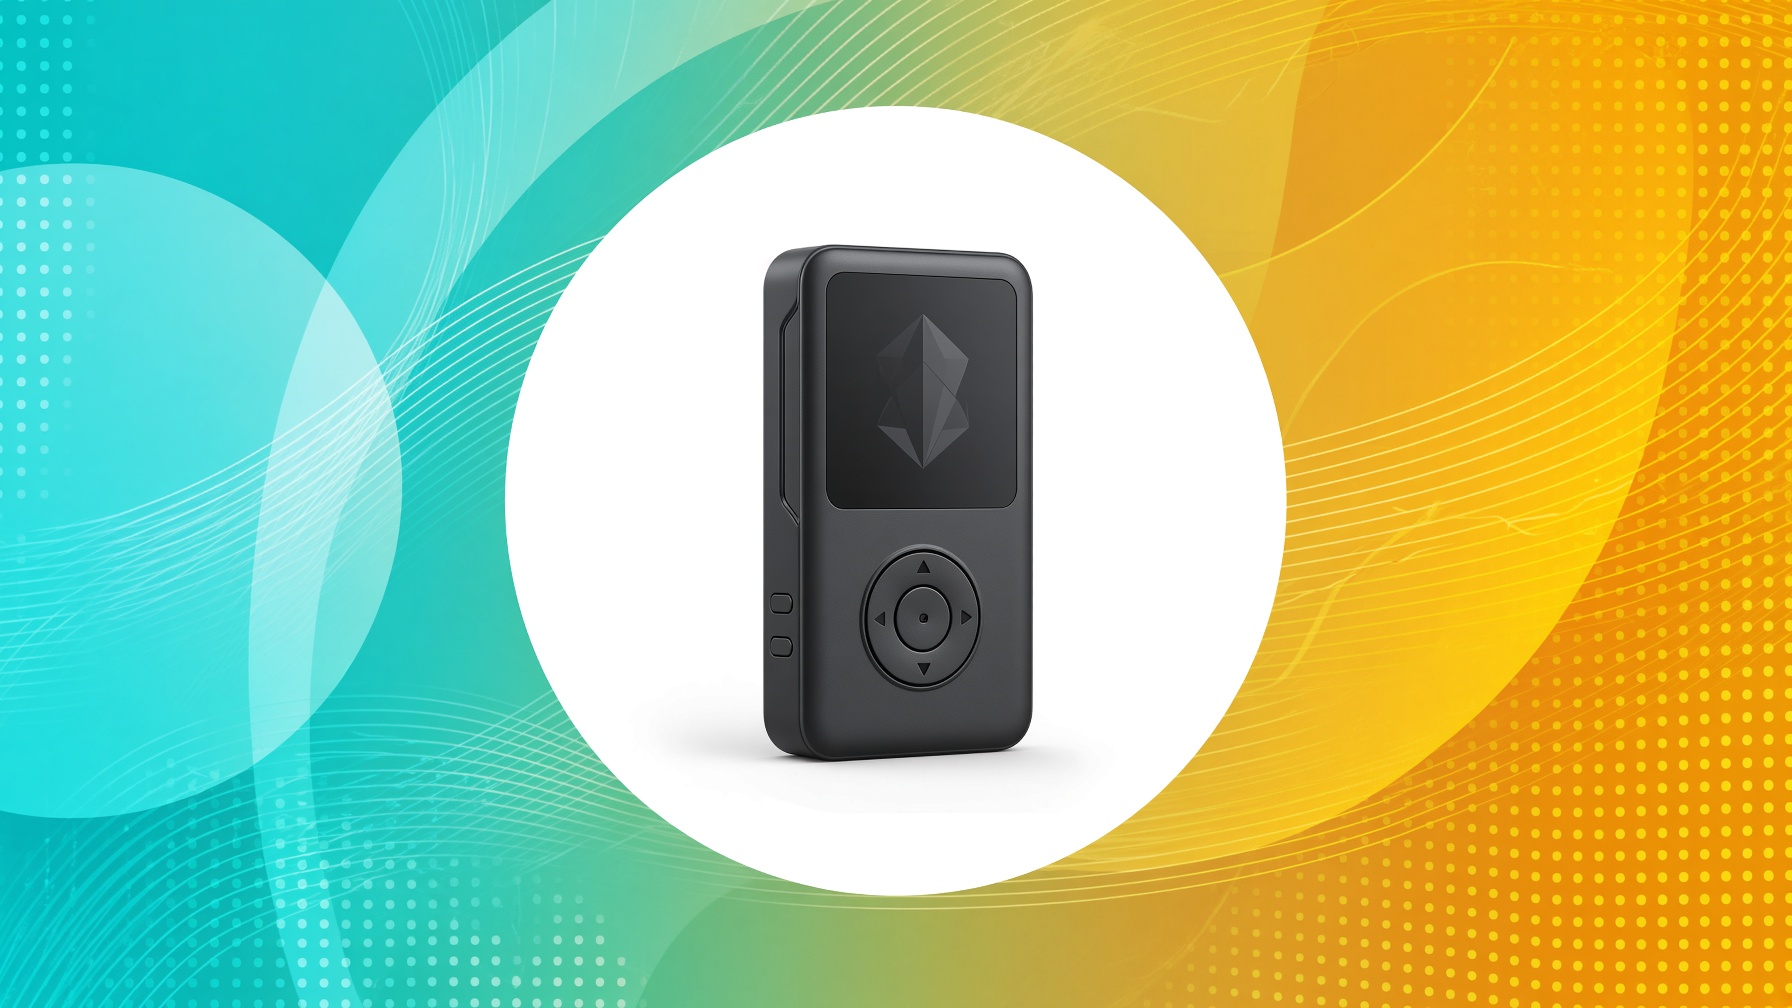
SafePal a mis à jour le 12 novembre son avis de sécurité. Le fabricant dit être au courant d’une vague de lettres papier envoyées à des clients touchés par la fuite de données d’août. Les courriers parlent le plus souvent d’un problème de firmware, ou d’une autre alerte fausse, et demandent de scanner un QR code. L’avis dit de ne pas le scanner et de ne rien saisir sur le site proposé.
La fuite d’août ne contenait pas les clés du portefeuille
La faille a exposé des commandes passées entre le 2 mars 2025 et le 11 avril 2026. SafePal compte environ 39 798 clients. Les données sont le nom, l’e-mail, l’adresse de livraison, le téléphone et le détail de l’achat. Les clés privées et les phrases de récupération ne font pas partie de cette liste, écrit la société. Les clients concernés ont reçu un e-mail le 16 août, depuis security@safepal.com.
 PartenaireJusqu’à 400 € de bonus à l’ouverture8 % sur les dépôts USDT, campagne en cours.Code 74422731Créer un compte
Un QR code reçu par la poste ne vient pas du support
SafePal demande de signaler ces lettres sur safepal.com/scam-protection. Le même avis cite les appels, les e-mails, les SMS, les offres de remboursement et les faux services clients. Aucun de ces canaux ne doit recevoir une phrase de récupération.
À lire ensuite
- Kalshi : 135 000 dollars pour streamer GTA 6 et décrypter son économie virtuelle
13 nov. 2026 · 3 min
- Le bitcoin tombe à 68 408 dollars et les liquidations dépassent 1,4 milliard
13 nov. 2026 · 3 min
- Jensen Huang quitte Nvidia et le bitcoin suit la baisse
13 nov. 2026 · 3 min